iOS 27.2 보안 업데이트에서 눈에 띈 것들
10월 26일 나온 iOS 27.2는 CVE 163개를 고쳤습니다. 1년 전 iOS 26의 네 배가 넘습니다. OpenAI, Anthropic, 그리고 AI 에이전트 AiPy의 이름이 크레딧에 17건 올랐습니다. 열흘 전 iOS 27.0.1 탈옥을 시연한 Calif의 연구원 이름도 6건 보입니다. 같은 버그를 열네 명이 제보한 경우와 4년 된 CVE 번호까지 공지에서 눈에 띈 점을 정리했습니다.
Apple이 10월 26일 iOS 27.2와 iPadOS 27.2를 배포했습니다. 보안 공지에 올라온 CVE는 163개입니다. 컴포넌트로 따지면 67개에 걸쳐 있습니다. 다행히 "실제 공격에 악용됐을 수 있다"는 문구는 하나도 없습니다. 그래도 업데이트는 바로 하시는 게 좋습니다. 공지를 처음부터 끝까지 읽으면서 흥미로웠던 점을 정리했습니다.
1년 사이 네 배가 됐다
1년 전 iOS 26 공지에는 CVE가 36개 있었습니다. 이후 26.x 업데이트는 40~60개 안팎을 오갔습니다. 그러다 7월 iOS 26.6에서 97개로 늘었습니다. 9월 iOS 27에서는 163개가 됐습니다. 이번 27.2도 163개입니다.
iOS가 갑자기 허술해졌다기보다는 버그를 찾는 속도가 빨라졌다고 보는 편이 맞는 것 같습니다. 그 이유는 아래 크레딧 목록을 보면 어느 정도 짐작이 갑니다.
같은 날 iOS 26.7.2와 iPadOS 26.7.2도 나왔습니다. 12.9형 iPad Pro 3세대, iPad 8세대, iPad mini 5세대처럼 iPadOS 27을 받지 못하는 기기도 이 업데이트를 받습니다. 여기에는 CVE 134개가 실렸습니다. 그중 119개가 27.2와 겹칩니다. 구형 기기도 대부분의 수정을 함께 받는 셈입니다.
크레딧에 AI 회사가 올라왔다
크레딧을 읽다 보면 사람 이름 사이에 회사와 도구 이름이 섞여 있습니다.
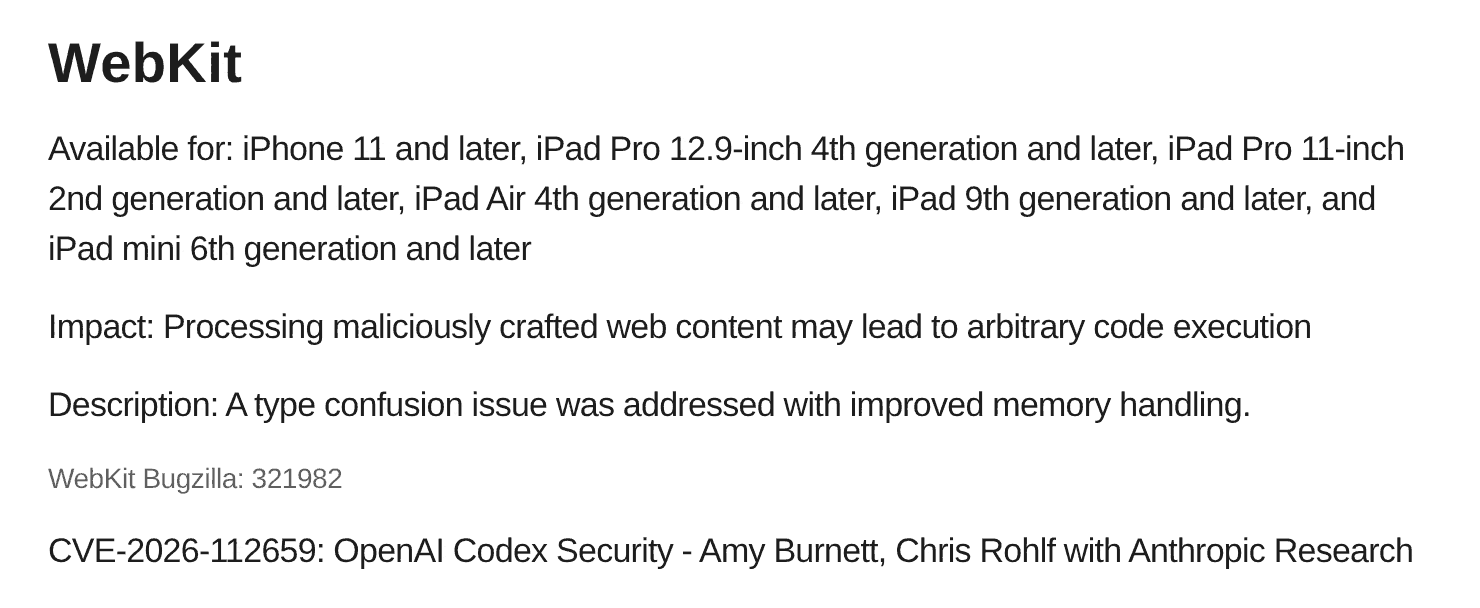
- OpenAI. "OpenAI Codex Security - Amy Burnett"가 WebKit 버그 3건에 이름을 올렸습니다. Codex Security는 OpenAI가 2026년 3월 공개한 보안 점검용 AI 에이전트입니다. 커널 버그 1건에는 회사 이름 "OpenAI"만 적혀 있습니다.
- Anthropic. "Chris Rohlf with Anthropic Research"가 WebKit 버그 3건에 올랐습니다. Rohlf는 Anthropic Frontier Red Team에서 일합니다. 10월 20일에는 Claude로 오픈소스 프로젝트의 공격 표면을 줄인 연구를 발표하기도 했습니다.
- AiPy. "Hcamael and 章鱼哥@aipy (aipyaipy.com)"라는 크레딧이 11건 있습니다. 대부분 영상 코덱, 폰트, 3D 모델 처리 쪽 버그입니다. aipyaipy.com은 중국 보안 회사 Knownsec(知道创宇)이 만든 AI 에이전트 AiPy의 사이트입니다.
세 곳의 이름이 들어간 CVE를 합치면 17건입니다.
무게도 가볍지 않습니다. 이번 공지에서 '임의 코드 실행'으로 분류된 버그는 9개입니다. 그중 3개의 크레딧에 OpenAI나 Anthropic이 들어 있습니다. WebKit 타입 혼동 버그 CVE-2026-112659에는 OpenAI Codex Security와 Anthropic이 함께 이름을 올렸습니다. 두 회사가 같은 버그를 따로 찾아 제보한 것으로 보입니다.
다만 크레딧만으로는 AI가 실제로 얼마나 일했는지 알 수 없습니다. 사람이 AI를 도구로 썼을 수도 있습니다. 반대로 에이전트가 대부분을 찾았을지도 모릅니다.
열흘 전 탈옥과 이어지는 부분
이 업데이트가 나오기 열흘 전인 10월 16일, 파리에서 열린 Hexacon에서 보안 회사 Calif가 iOS 27.0.1 탈옥을 시연했습니다. iPhone 18 Pro에서 동작했습니다. 재부팅해도 풀리지 않았습니다. heise에 따르면 이런 탈옥은 iOS 9 이후 처음입니다. 시작은 iMessage나 Signal로 받은 조작된 PDF를 한 번 누르는 것이었습니다. Apple의 최신 메모리 보호 기능인 MIE도 우회했다고 합니다.
At #hexacon - Calif.io demos iOS 27.0.1 untethered jailbreak on iPhone 18 Pro
Calif의 Stefan Esser가 heise에 밝힌 내용은 이렇습니다. 탈옥에 쓴 버그는 Apple에 이미 제보했거나 곧 제보할 것들입니다. 그중 대부분은 iOS 27.2 베타에서 이미 고쳐졌습니다. AI도 개발에 도움이 됐다고 합니다. 다만 그는 "아이폰에 모델을 겨누고 해킹하라고 하는 건 아직 공상과학"이라고 선을 그었습니다.
Demos we presented at Hexacon in Paris today. Everything will be released in due time.
1/ Signal 1-click
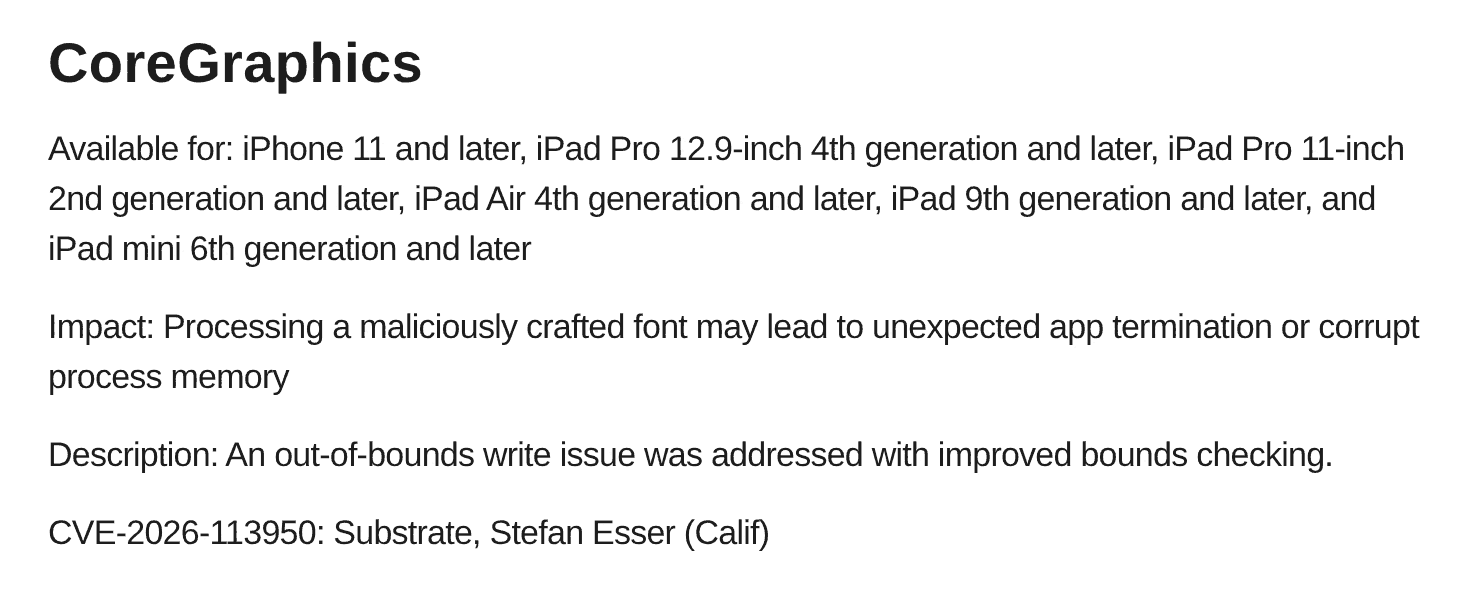
27.2 공지에는 Calif 소속 연구원이 크레딧에 오른 CVE가 6건 있습니다. 그중 하나는 Stefan Esser의 이름이 붙은 CoreGraphics 폰트 버그입니다. 조작된 PDF를 처리할 때 메모리가 손상되는 CoreGraphics 버그도 2건 있습니다. 하지만 Apple 공지는 어떤 버그가 탈옥에 쓰였는지 밝히지 않습니다. 그러니 이 6건이 탈옥에 쓰인 버그라고 단정할 수는 없습니다.
같은 버그를 열네 명이 찾았다
163개 중 65개는 둘 이상의 사람이나 팀이 함께 크레딧에 올라 있습니다. 다섯 이상이 함께 오른 것도 11개입니다. 가장 많은 건 Quick Look 버그 CVE-2026-86925입니다. 이 버그는 앱이 사용자의 민감한 데이터에 접근할 수 있던 문제였습니다. 크레딧에는 열네 명의 이름이 적혀 있습니다. 커널 메모리를 읽을 수 있던 IOStorageFamily 버그에는 열 명이 올랐습니다.
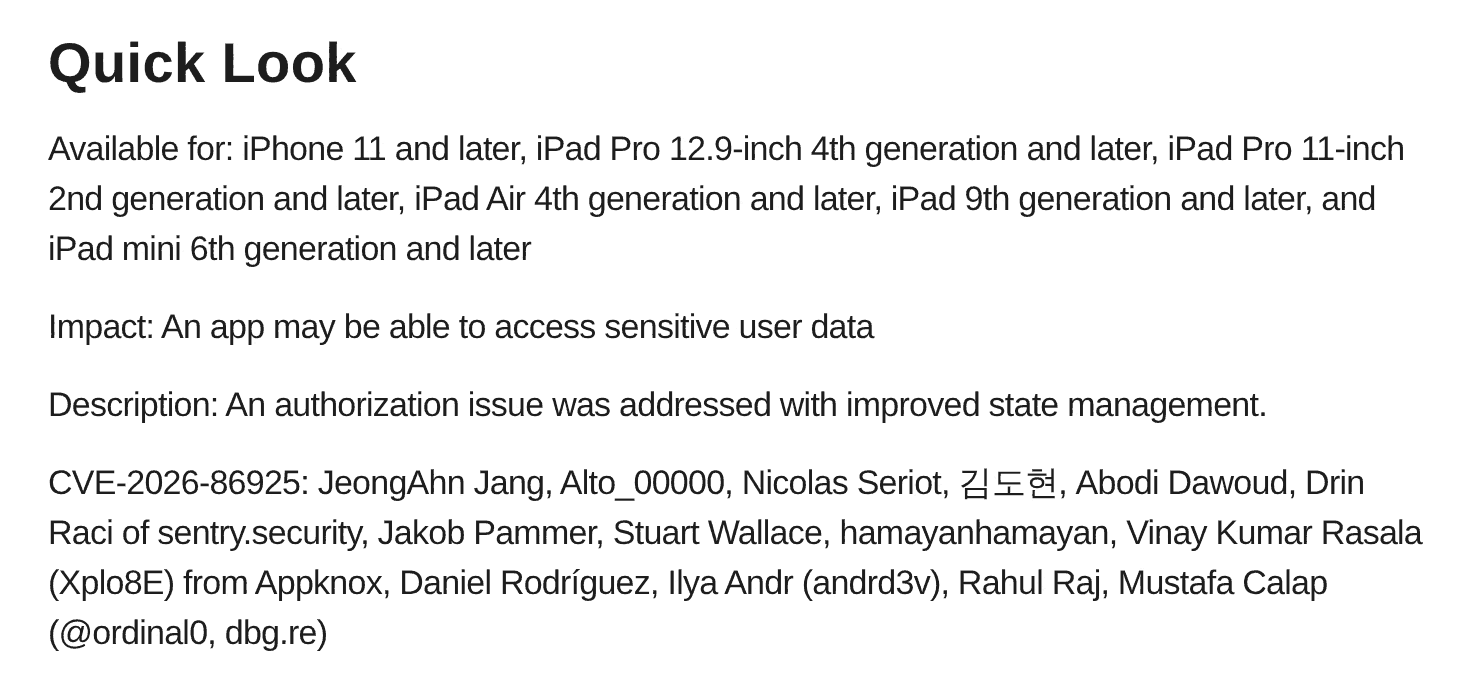
Apple 공지는 같은 버그를 제보한 사람을 모두 적어 줍니다. 하지만 버그 바운티는 보통 처음 제보한 사람에게만 보상합니다. 열네 명 중 대부분은 중복 처리됐을 가능성이 큽니다. 제 생각에는 AI 도구 덕분에 비교적 찾기 쉬운 버그를 더 많은 사람이 동시에 찾게 된 영향도 있어 보입니다.
파일 하나로 터지는 버그
163개 중 44개는 조작된 이미지, 폰트, 영상, 오디오, 3D 모델, PDF 같은 파일을 처리할 때 생기는 버그입니다. 이런 버그는 파일을 미리 보거나 메시지로 받기만 해도 문제가 될 수 있습니다.
ImageIO에서만 11개가 나왔습니다. 그중 9개는 Google Project Zero의 Mateusz Jurczyk이 찾았습니다. Meta Red Team X의 Nik Tsytsarkin도 이미지, 오디오, 3D 모델, 커널에 걸쳐 14건에 이름을 올렸습니다. Project Zero의 Ivan Fratric이 찾은 버그도 눈에 띕니다. 조작된 캘린더 초대 하나로 메모리가 손상될 수 있었던 버그입니다.
제가 제보한 ImageIO 버그(CVE-2026-28990)도 5월 iOS 26.5에서 고쳐졌습니다. 이미지 파서는 여전히 버그가 가장 꾸준히 나오는 곳입니다.
그 밖에 눈에 띈 것
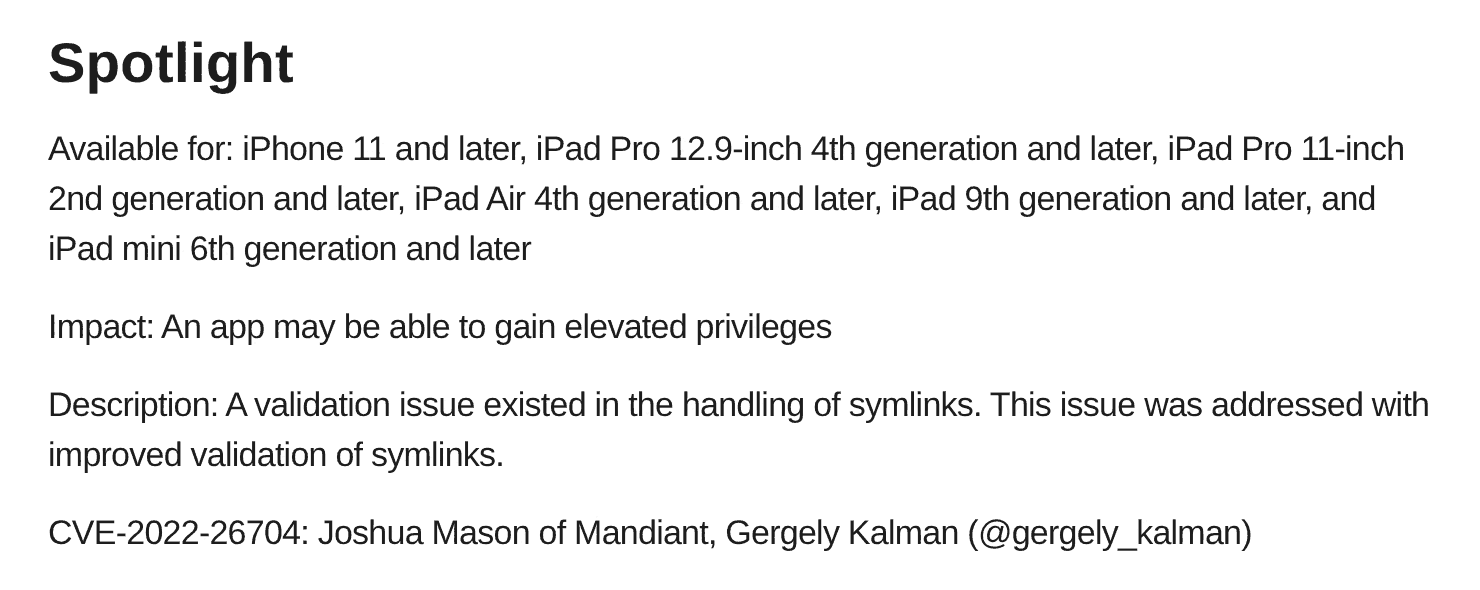
- 4년 된 CVE 번호. Spotlight 항목에 CVE-2022-26704가 있습니다. 심볼릭 링크 처리 문제로 앱이 권한을 높일 수 있던 버그입니다. 이 번호는 2022년 5월 macOS Monterey 12.4에서 고쳐진 버그에 붙었던 것입니다. 이번에 같은 설명으로 iOS 공지에 올라왔습니다. 크레딧에는 Gergely Kalman이 추가됐습니다. 공지만 보면 같은 문제가 iOS에는 4년 넘게 남아 있었던 것으로 읽힙니다.
- 아예 지운 코드. 두 건은 "취약한 코드를 제거해서" 고쳤습니다. 로컬 네트워크의 공격자가 메모리를 손상시킬 수 있던 MediaRemote 버그와, WebKit 샌드박스를 탈출할 수 있던 WebKit Process Model 버그입니다.
- 잠금 모드 우회. 잠금 모드(Lockdown Mode)에서 막아야 할 미디어 형식을 웹사이트가 쓸 수 있던 버그가 있었습니다.
- 나의 이메일 가리기. 이 기능을 써도 원래 이메일 주소가 샐 수 있던 Mail 버그입니다. 163개 중 유일하게 크레딧이 없습니다.
- Apple Intelligence. 원격 공격자가 사용자의 민감한 데이터에 접근할 수 있던 권한 검사 버그입니다. iPhone 15 Pro 이후 기기에 해당합니다.
- 가까이에서 하는 공격. Wi-Fi 3건, Bluetooth 2건, USB 1건이 있습니다. 근처의 공격자가 스마트홈용 Thread 네트워크에 들어갈 수 있던 버그도 있습니다. Kerberos 서버(KDC)를 사칭할 수 있던 Heimdal 버그도 눈에 띕니다.
- 오타. "An malicious app"이라는 문장이 있습니다. CoreAudio 항목에는 같은 사람 이름(Altin Gashi)이 두 번 적혀 있습니다.
한국 연구자
크레딧에 한국 이름이 들어간 CVE는 27개입니다. Kwak Kiyong과 Song Nuri는 함께 5건에 올랐습니다. WebKit 쪽에서는 같은 이름이 'Euntae Jang'과 '은태 장' 두 가지로 적혀 있습니다. 둘을 합치면 6건입니다. 한글 이름이 그대로 실린 크레딧도 여럿 보입니다.
정리
실제 악용 표시는 없습니다. 그래도 고친 버그가 163개나 됩니다. Calif의 말대로 탈옥에 쓰인 버그 대부분이 27.2에서 고쳐졌다면, 업데이트를 미룰 이유는 더 없습니다.
연구자 입장에서는 세 가지가 눈에 띕니다. 공지에 실리는 버그가 1년 사이 네 배로 늘었습니다. OpenAI와 Anthropic 같은 AI 회사 이름이 크레딧에 여럿 올라 있습니다. 같은 버그를 여러 명이 동시에 찾는 일도 이제 흔합니다. 버그를 찾는 속도가 빨라진 만큼 먼저 찾아 먼저 제보하는 경쟁도 더 치열해졌습니다.
참고: Apple 보안 공지 iOS 27.2, iOS 26.7.2, Apple 보안 릴리스 목록, heise: iOS 27.0.1 탈옥 시연, heise: Calif 탈옥 상세, Anthropic: Claude로 공격 표면 줄이기, Axios: OpenAI Codex Security 공개, AiPy, NVD CVE-2022-26704.